PHP2Shell rappelle l’importance d’un suivi technique réactif : versions PHP, correctifs, sauvegardes et coordination avec votre hébergeur.
Le 20 octobre 2026, deux failles critiques ont été révélées dans PHP, le langage qui fait tourner WordPress, PrestaShop, Symfony et une grande partie du web. Leur gravité est réelle : 9,2 sur 10. Pourtant, si votre site est suivi par un prestataire technique réactif, il n’y a aucune raison de paniquer.
Voici ce qui s’est passé, pourquoi ce genre d’alerte n’a rien d’exceptionnel, et ce qui fait vraiment la différence entre un site protégé et un site piraté.
Ce qui s’est passé les 20 et 21 octobre
Deux failles ont été découvertes au cœur même de PHP, le moteur qui exécute le code de votre site. Elles portent les références CVE-2026-109618 et CVE-2026-109619 et sont toutes deux notées 9,2 sur 10 sur l’échelle de gravité CVSS. C’est le niveau « critique », le plus élevé.
Ces failles permettent une « exécution de code à distance ». En clair, un attaquant pourrait faire exécuter son propre code sur un serveur vulnérable, sans identifiant. Il pourrait alors modifier le site, voler des données ou installer un logiciel malveillant.
Normalement, une faille de ce type reste secrète jusqu’à la sortie du correctif. Cette fois, des informations ont fuité avant l’heure, d’où l’urgence.
| Date (heure de Paris) | Événement |
|---|---|
| 20 octobre | Des informations sur deux failles PHP non corrigées fuitent en ligne, avec la capture d’un outil d’attaque baptisé « PHP2Shell » (Sansec) |
| 20 octobre | La société de sécurité watchTowr confirme que les failles sont réelles (Huntress) |
| 20 octobre, 21h33 | L’équipe de sécurité de PHP annonce officiellement un correctif d’urgence pour le lendemain (php.announce) |
| 20 octobre, 22h33 | Le CERT-EU, centre de cybersécurité des institutions européennes, publie un avis de sécurité (CERT-EU) |
| 21 octobre, 9h34 | Patchstack signale plusieurs cas d’exploitation active (Patchstack) |
| 21 octobre, 16h | Publication prévue du correctif officiel par PHP |
Votre site est-il concerné ?
Potentiellement oui, s’il fonctionne avec PHP. La faille ne se trouve pas dans un CMS ou une extension, mais dans PHP lui-même. Tous les sites qui tournent sur une version vulnérable sont donc exposés : WordPress, WooCommerce, PrestaShop, Drupal, Joomla, Magento, Laravel, Symfony ou une application développée sur mesure.
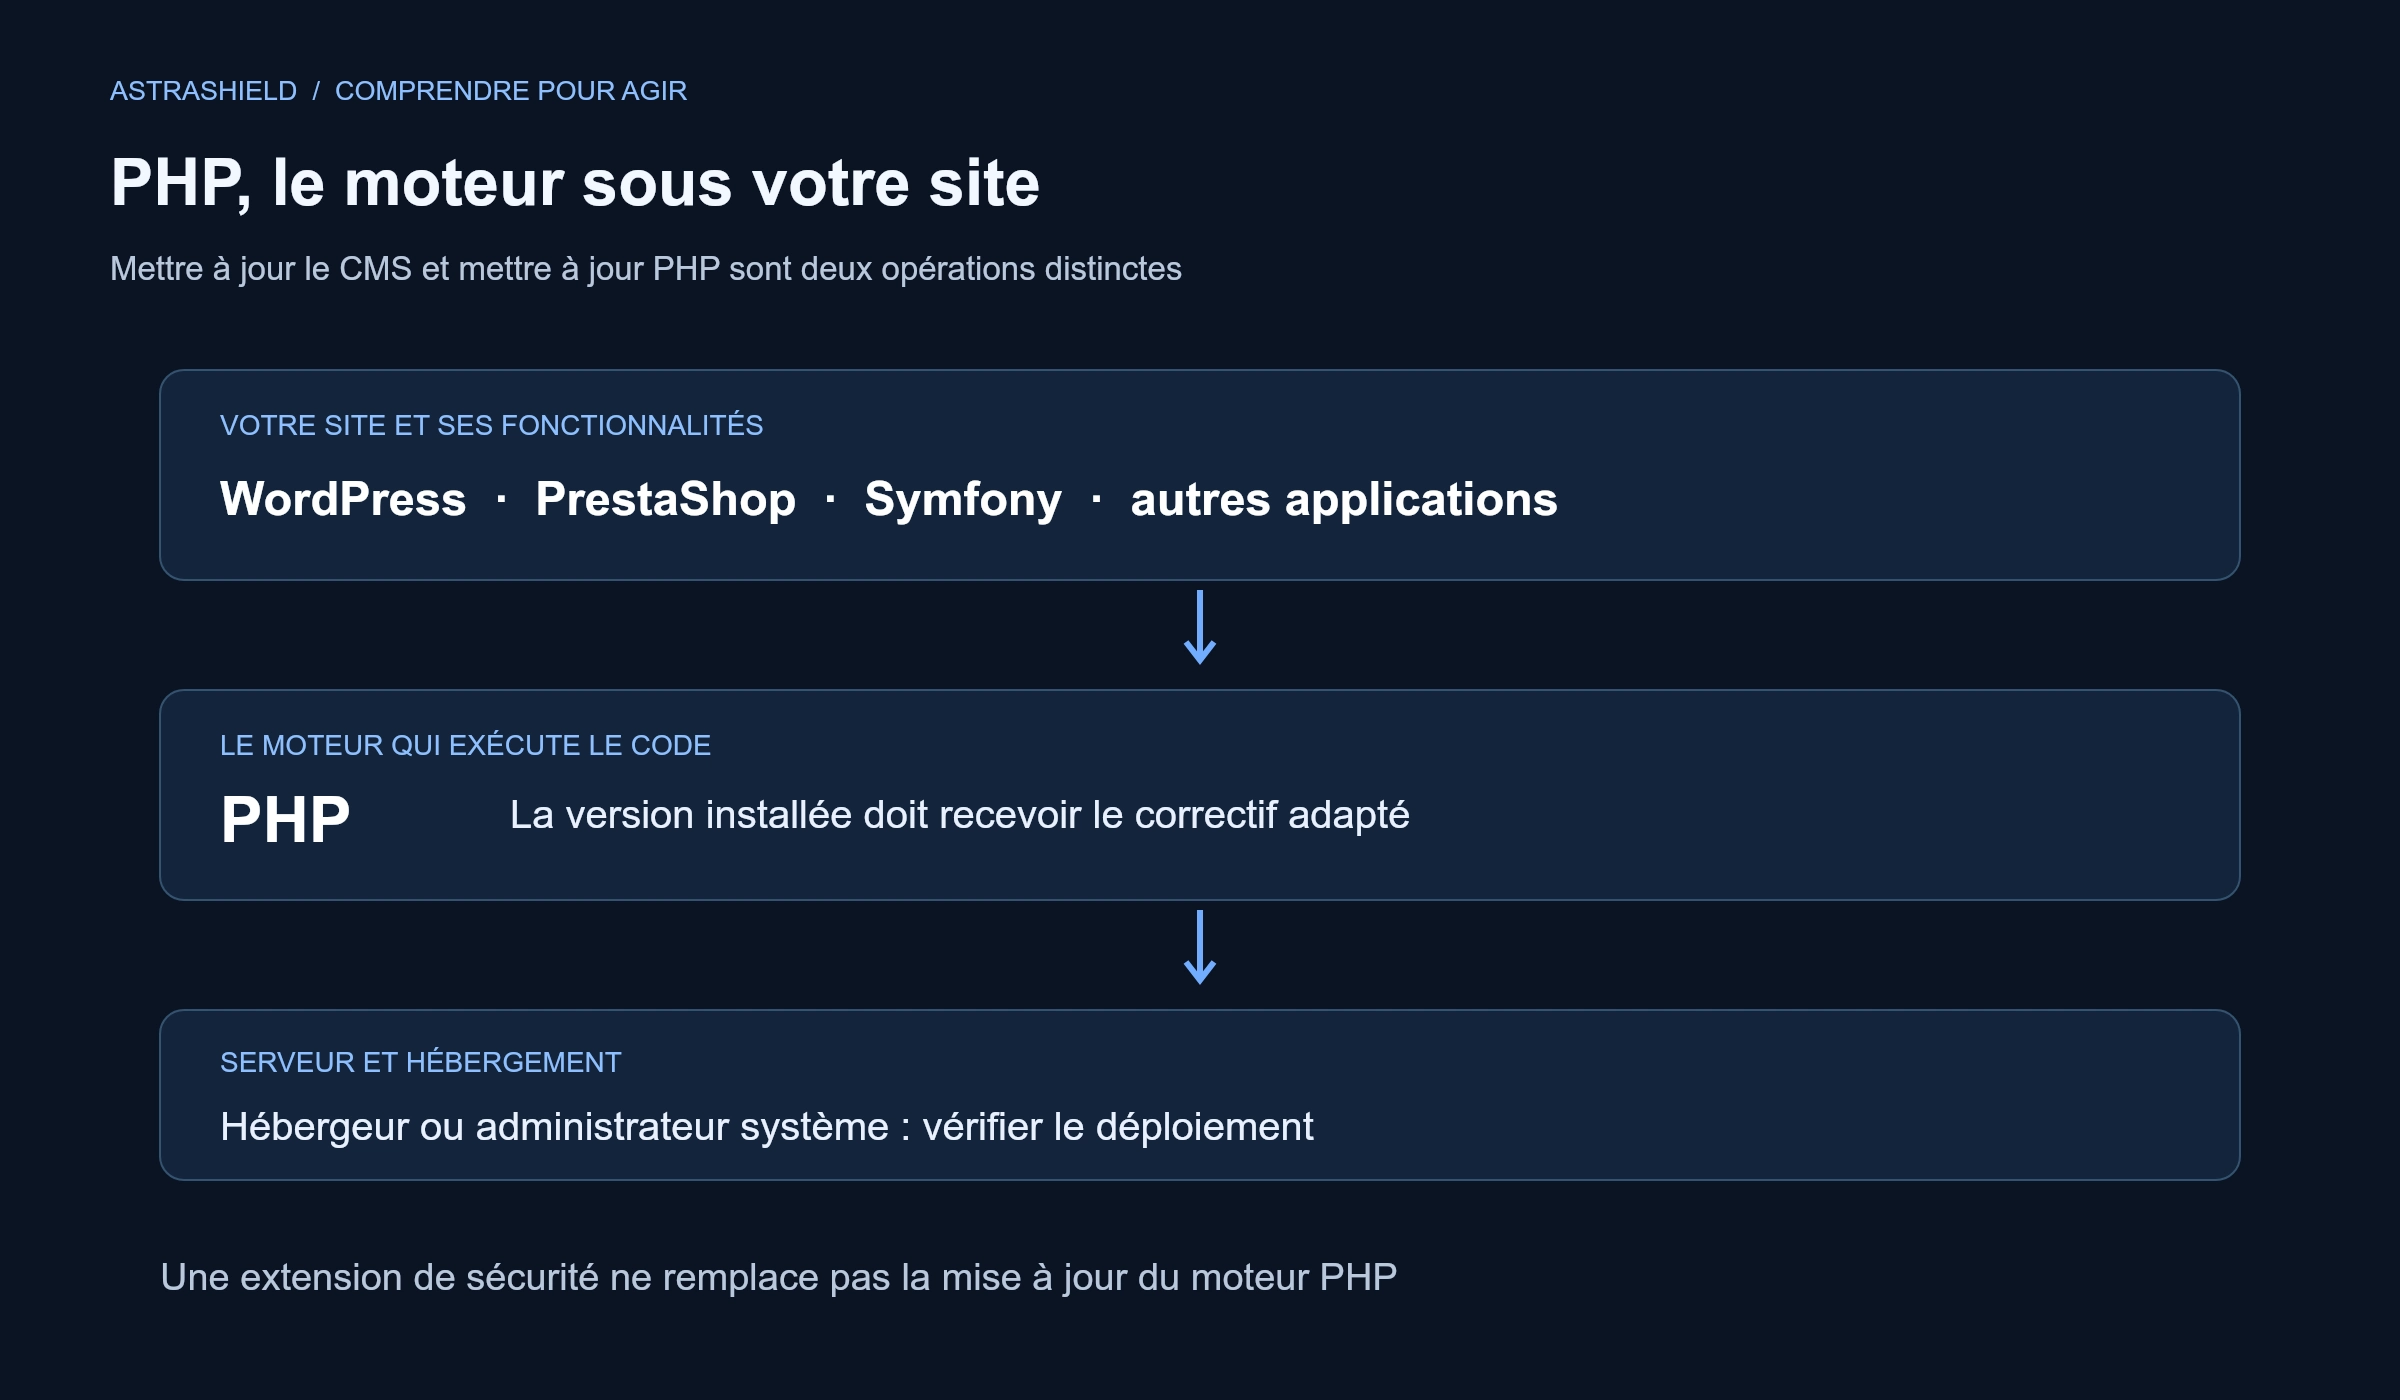
La liste officielle des versions touchées sera publiée avec le correctif. Selon le CERT-EU, toutes les versions depuis PHP 5 pourraient être concernées.
Un point est déjà certain : seules les versions encore maintenues recevront un correctif officiel.
| Version de PHP | Statut | Support sécurité jusqu’au |
|---|---|---|
| 8.5 | Maintenue | 31 décembre 2029 |
| 8.4 | Maintenue | 31 décembre 2028 |
| 8.3 | Correctifs de sécurité uniquement | 31 décembre 2027 |
| 8.2 | Correctifs de sécurité uniquement | 31 décembre 2026 |
| 8.1 et plus anciennes (8.0, 7.x, 5.x) | Fin de vie | Terminé : aucun correctif |
Source : php.net, versions supportées.
Si votre site tourne encore en PHP 7.4 ou 8.1, il n’y aura pas de correctif officiel. La seule solution durable est de migrer vers une version maintenue. Et attention : PHP 8.2 arrive lui-même en fin de vie dans deux mois.
Pourquoi c’est une course contre la montre
La publication d’un correctif ne protège que les sites qui l’appliquent. Pour les autres, elle aggrave même le risque. Les attaquants comparent l’ancien et le nouveau code de PHP pour comprendre la faille, puis lancent des attaques automatisées sur tous les serveurs qui n’ont pas été mis à jour.
La société Sansec s’attend ainsi à des attaques de masse dans les 15 minutes suivant la publication. Et la fuite a déjà donné de l’avance aux pirates : Patchstack signale des cas d’exploitation active depuis le matin du 21 octobre.
Le CERT-EU recommande de se préparer à corriger immédiatement. Quand ce n’est pas possible, il conseille même d’isoler les applications exposées sur Internet en attendant le correctif.
Autrement dit, face à ce type de faille, on ne compte pas en semaines. On compte en heures.
Ni la première, ni la dernière
Une faille critique dans PHP, ce n’est pas une première. Ce ne sera pas la dernière non plus. Voici quelques alertes majeures de ces dernières années.
| Année | Faille | Ce qui s’est passé |
|---|---|---|
| 2026 | PHP2Shell (CVE-2026-109618 et CVE-2026-109619) | Fuite avant correctif, attaques signalées avant même la sortie du patch |
| 2024 | CVE-2024-4577, PHP sous Windows | Correctif publié le 6 juin, exploitée dès le 8 juin par le rançongiciel TellYouThePass |
| 2021 | Log4Shell, bibliothèque Java Log4j | Exploitée massivement dans le monde entier, bien au-delà de l’univers PHP |
| 2019 | CVE-2019-11043, PHP-FPM avec Nginx | Prise de contrôle à distance de serveurs en PHP 7, exploitée dans la nature |
| 2012 | CVE-2012-1823, PHP en mode CGI | Faille dont celle de 2024 était une variante, douze ans plus tard |
Et il ne s’agit que du moteur PHP. Côté CMS et extensions, les alertes sont hebdomadaires. Rien qu’en octobre 2026, Patchstack a aussi signalé une faille critique exploitée dans l’extension WordPress Bricksforge, et des portes dérobées installées grâce à des clés UpdraftCentral volées.
C’est normal. Un logiciel utilisé par des millions de sites est en permanence analysé par des chercheurs. Chaque faille trouvée puis corrigée le rend plus solide. Le problème n’est pas qu’il y ait des failles : c’est de ne pas les corriger à temps.
Le vrai risque, c’est le délai de réaction
Face à une faille, ce qui compte n’est pas sa gravité sur le papier, mais le temps qu’il faut pour la corriger. Prenons deux sites identiques, sous WordPress, touchés par la même faille.
- Le site A est suivi. Son prestataire a vu l’alerte dès le 20 octobre au soir. Il a vérifié la version de PHP et applique le correctif dès sa sortie. Le dirigeant n’a rien eu à faire.
- Le site B n’est suivi par personne. Son dirigeant découvre le problème trois semaines plus tard, quand Google signale que le site est peut-être piraté.
Même faille, deux issues très différentes. Pour le site B, la facture dépasse largement le prix d’une mise à jour : nettoyage, perte de données, chute dans Google, clients inquiets. Et si des données personnelles ont fuité, le RGPD impose de notifier la CNIL dans les 72 heures.
Donc pas de panique, mais pas d’insouciance non plus. Une faille bien gérée est un non-événement.
La TMA : ce qui fait la différence
La TMA, ou tierce maintenance applicative, consiste à confier le suivi technique de votre site à un prestataire, de façon continue. Ce n’est pas un dépannage ponctuel : c’est une veille permanente, qui travaille avant que le problème n’arrive.
Concrètement, une bonne TMA couvre :
- La veille sécurité. Votre prestataire suit les alertes (PHP, CERT, éditeurs de CMS) et sait avant vous si votre site est concerné.
- La réaction rapide. Quand un correctif critique sort, il est appliqué en quelques heures, pas en quelques semaines.
- Les mises à jour régulières. CMS, thèmes, extensions WordPress, modules PrestaShop : tout est tenu à jour et testé.
- Les montées de version de PHP. Elles sont planifiées avant la fin de vie, avec vérification de la compatibilité du site.
- Le lien avec l’hébergeur. Sur un hébergement mutualisé, c’est l’hébergeur qui installe PHP : votre prestataire vérifie qu’il l’a fait et bascule la version si besoin.
- Les sauvegardes. Elles sont régulières et testées, pour pouvoir restaurer vite en cas de problème.
- Un interlocuteur qui connaît votre site. Pas besoin de tout réexpliquer en pleine urgence.
C’est exactement ce dispositif qui permet de traverser une alerte comme PHP2Shell sans stress.
Que faire dès maintenant ?
Vous dirigez une TPE ou une PME et vous ne savez pas où en est votre site ? Le plus simple est de nous contacter : nous faisons le point avec vous et nous nous occupons du reste.
- Contactez-nous au 06 95 63 28 67 ou à contact@astrashield.fr. Nous vérifions avec vous si votre site est exposé.
- Nous identifions votre version de PHP et votre type d’hébergement. Si vous voulez jeter un œil vous-même : sous WordPress, Outils, puis Santé du site, onglet Infos, section Serveur ; sous PrestaShop, Paramètres avancés, puis Informations.
- Nous appliquons le correctif, ou nous le faisons appliquer. Sur un hébergement mutualisé, nous vérifions que l’hébergeur a bien mis PHP à jour et nous basculons la version si besoin.
- Si votre version est en fin de vie (PHP 8.1 ou plus ancienne), nous planifions la migration, en testant la compatibilité du thème, des extensions et du code sur mesure.
- Nous vérifions vos sauvegardes, et nous en mettons en place si besoin, stockées ailleurs que sur le serveur du site.
- Méfiez-vous des faux correctifs. Ne téléchargez rien de ce qu’on vous propose par e-mail. Un message vous semble suspect ? Transférez-le-nous avant de cliquer.
- Pour la suite, un contrat de maintenance vous évite de revivre ce stress à la prochaine alerte.
Un doute sur votre site ? Appelez-nous dès aujourd’hui au 06 95 63 28 67.
Chez AstraShield, vous pouvez compter sur nous
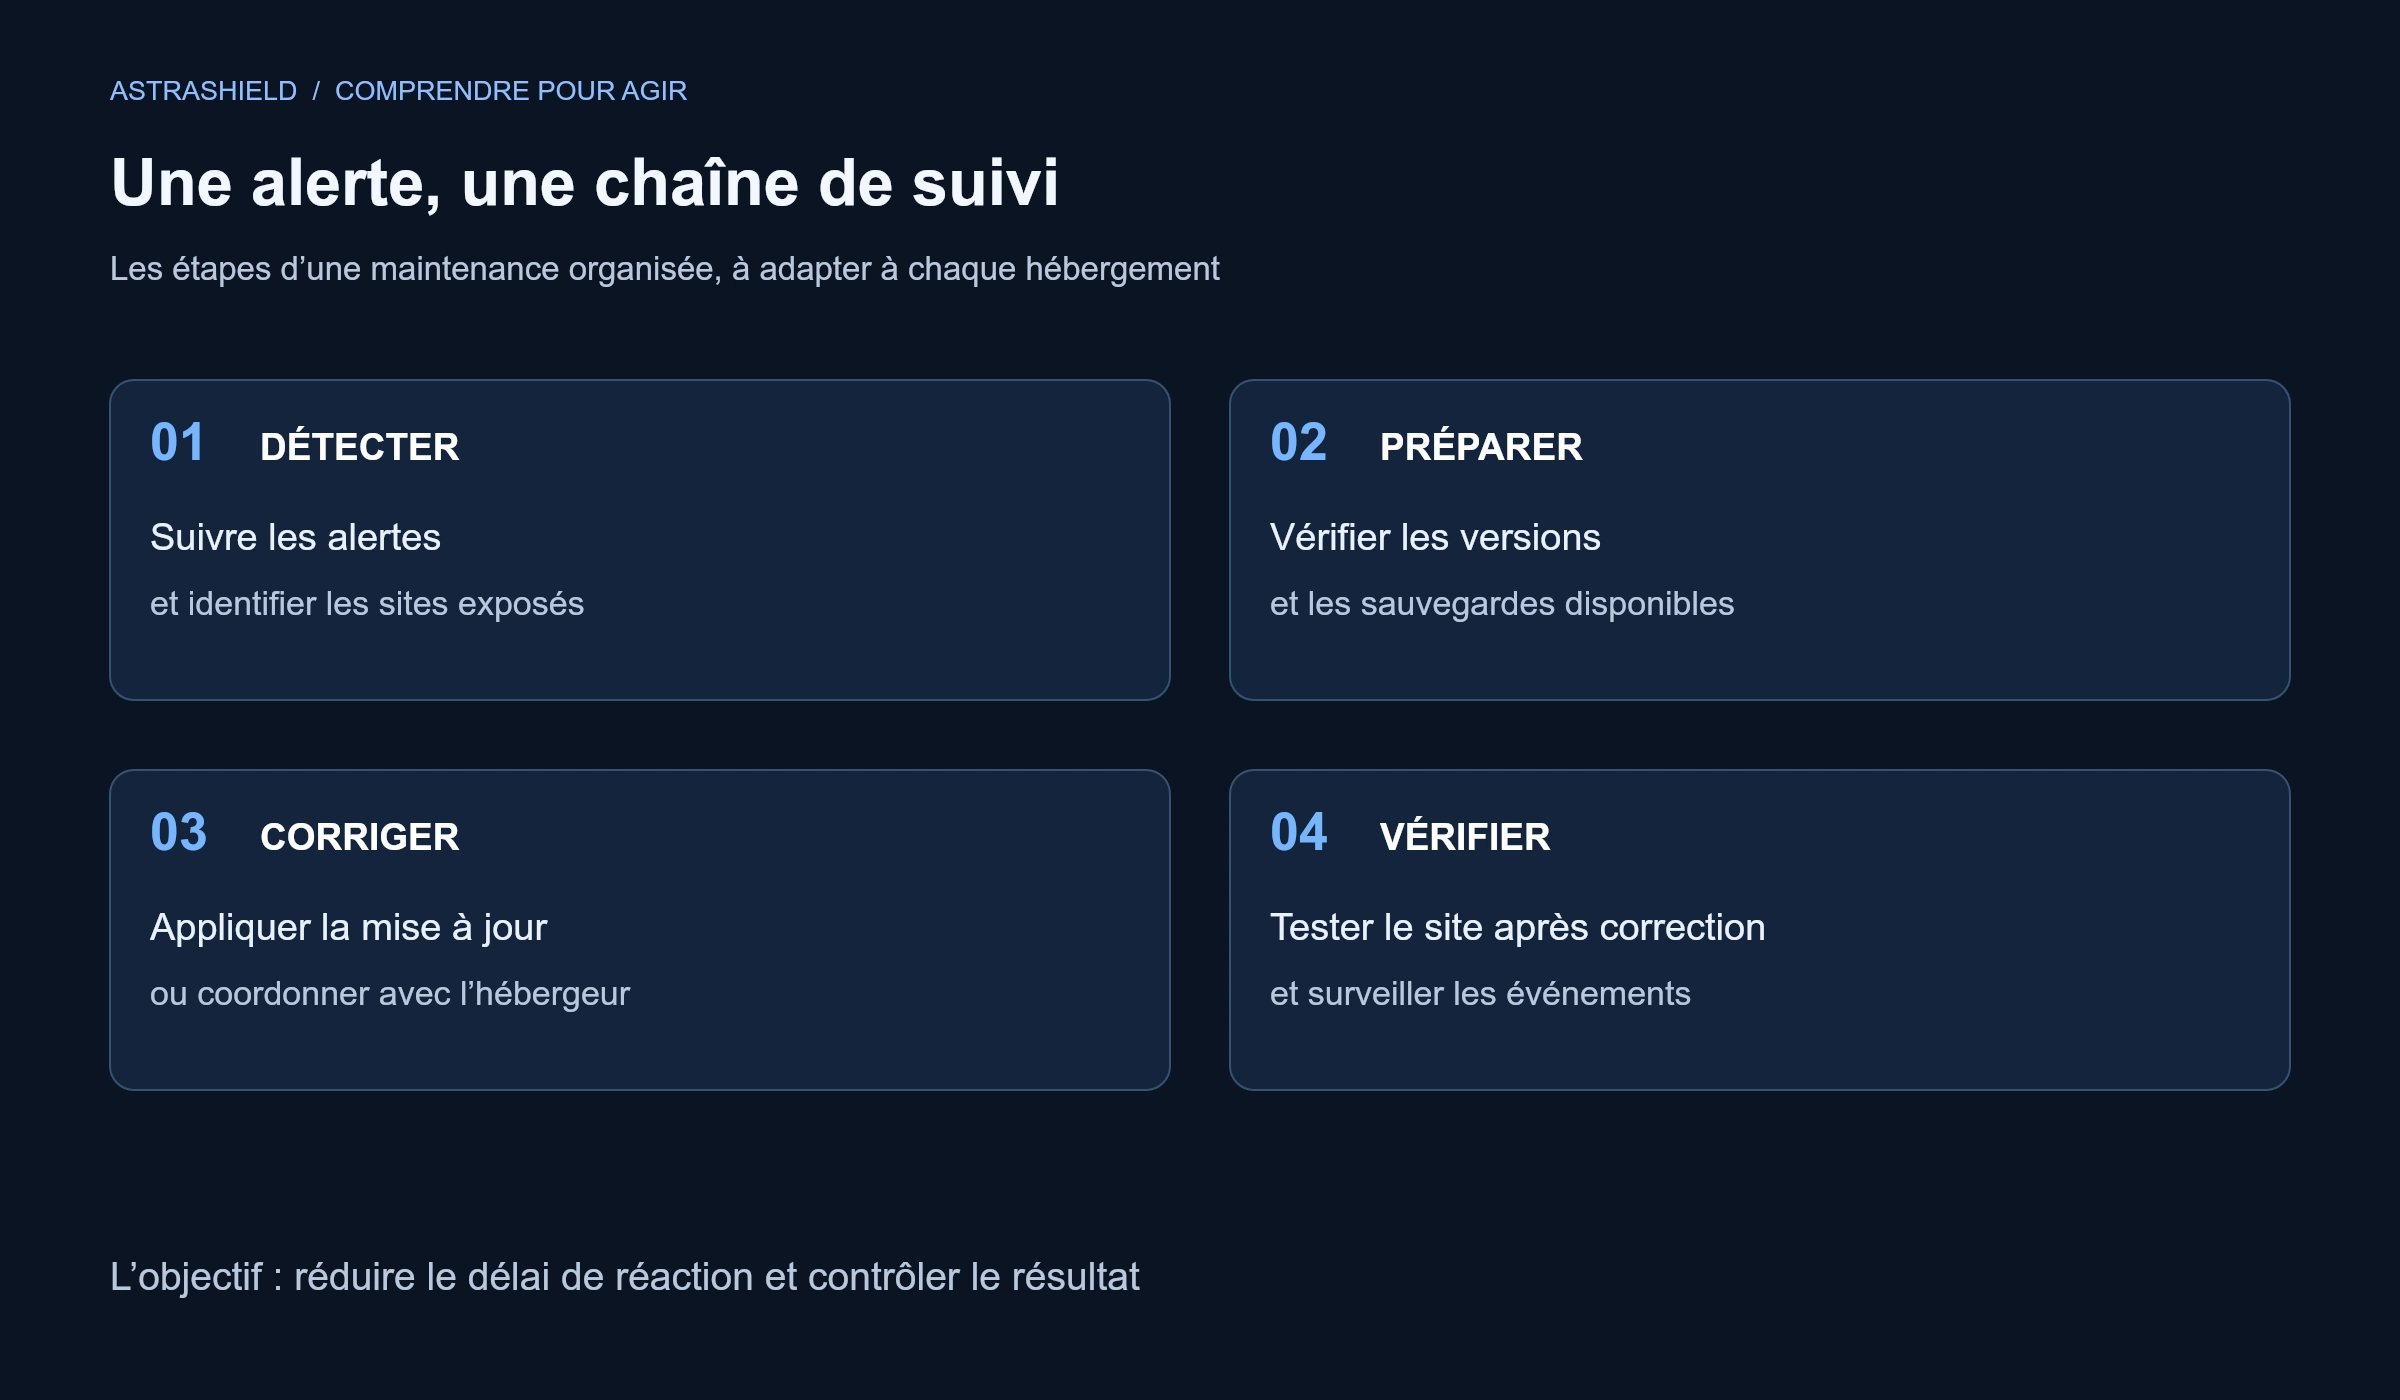
Pour nos clients sous contrat de maintenance, cette alerte se traite sans qu’ils aient à lever le petit doigt. Voici ce que nous faisons :
- inventaire des versions de PHP de tous les sites que nous suivons ;
- application du correctif dès sa publication, ou coordination immédiate avec l’hébergeur ;
- vérification du bon fonctionnement de chaque site après la mise à jour ;
- surveillance renforcée dans les jours qui suivent ;
- information de nos clients, une fois le travail terminé.
Des failles comme PHP2Shell, il y en a déjà eu et il y en aura encore. Notre rôle est de faire en sorte qu’elles restent des titres dans la presse spécialisée, et jamais des incidents sur votre site. Avec plus de 15 ans d’expérience sur PHP, Symfony, WordPress et PrestaShop, nous savons réagir vite quand il le faut.
Votre site n’est pas suivi, ou vous avez un doute sur sa version de PHP ? Parlons-en dès aujourd’hui. Nous faisons le point avec vous et vous proposons une solution adaptée.
- Découvrir notre offre Maintenance & Sauvegarde
- Site déjà piraté ? Notre service de remise en service après piratage
- Nous contacter : 06 95 63 28 67, contact@astrashield.fr ou via notre formulaire de contact
Questions fréquentes
Qu’est-ce que PHP2Shell ?
C’est le surnom donné aux deux failles critiques CVE-2026-109618 et CVE-2026-109619, révélées le 20 octobre 2026. Elles permettent à un attaquant d’exécuter du code à distance sur un serveur qui utilise une version vulnérable de PHP.
Mon site WordPress ou PrestaShop est-il concerné ?
Oui, s’il tourne sur une version vulnérable de PHP. La faille est dans PHP lui-même, pas dans WordPress ou PrestaShop. Le CMS à jour ne suffit donc pas : c’est PHP qu’il faut mettre à jour.
Une extension de sécurité suffit-elle à me protéger ?
Non. Une extension de sécurité peut réduire certains risques, mais elle ne corrige pas PHP. Selon Patchstack, la seule protection fiable est la mise à jour vers une version corrigée.
Mon hébergeur s’en occupe-t-il ?
En hébergement mutualisé, l’hébergeur met généralement PHP à jour sur ses serveurs. Mais si votre site est réglé sur une ancienne version de PHP, il ne recevra pas de correctif. Nous pouvons vérifier la version sélectionnée et la faire évoluer pour vous.
Mon site tourne en PHP 7 : que faire ?
PHP 7 n’est plus maintenu depuis plusieurs années et ne recevra pas de correctif. Il faut migrer vers PHP 8.3 ou plus récent, après avoir vérifié la compatibilité du site. Nous pouvons prendre en charge cette migration de A à Z.
Comment savoir si mon site a déjà été piraté ?
Quelques signes doivent alerter : pages ou fichiers inconnus, redirections vers d’autres sites, comptes administrateurs que vous n’avez pas créés, alerte de Google ou de votre hébergeur. Au moindre doute, contactez-nous : nous réalisons le diagnostic et, si besoin, le nettoyage et la remise en service du site.
Sources
- PHP, annonce du correctif de sécurité critique (php.announce, 20 octobre 2026)
- CERT-EU, avis de sécurité 2026-018
- Patchstack, alerte sur la faille critique de PHP
- Sansec, analyse de PHP2Shell
- Huntress, réponse rapide sur PHP2Shell
- IT-Connect, deux failles critiques ont fuité avant l’heure
- php.net, versions supportées
- Wiz, CVE-2024-4577
- Qualys, CVE-2019-11043
- heise, exploitation de CVE-2024-4577 par rançongiciel

L’équipe AstraShield
Votre partenaire technique pour créer, faire évoluer et maintenir votre site web.
Parlons de votre site ↗